
위협 인텔리전스
개요
위협 인텔리전스는 외부에서 수집한 악성 IP, 도메인, URL, 파일 해시값 같은 침해 지표를 소나에서 공통으로 활용할 수 있게 정리해 두는 기능입니다. 정책 > 위협 인텔리전스에서 피드를 연결해 두고, 실시간 탐지와 배치 탐지에서 알려진 위협과 로그를 대조하세요. 쿼리에서도 같은 데이터를 재사용할 수 있습니다.
이 화면은 피드를 추가하거나 삭제하는 화면이 아닙니다. 소나에 설치된 피드의 목록을 보여 주고, 각 피드를 대조에 쓸지 말지를 활성화 토글로 정하는 것이 이 화면이 하는 일의 전부입니다. 피드 자체는 로그프레소 소나에 내장된 로그프레소 CTI 연동이나 설치한 앱이 등록합니다.
활성화는 침해 지표를 내려받을지 정하는 스위치입니다. 설치 직후에는 모든 피드가 꺼져 있고, 한 번도 켠 적이 없는 피드는 대조할 데이터가 없습니다. 그 상태로 시나리오 빌더에서 고르거나 쿼리에서 지정하면 탐지되는 것이 없고, 대조기가 아직 만들어지지 않았다면 쿼리가 오류로 끝나기도 합니다. 그래서 쓰려는 피드를 먼저 켜야 합니다.
정책 > 위협 인텔리전스 메뉴는 클러스터 관리자, 관리자, 사용자 역할의 계정에 모두 표시되고 목록도 세 역할이 조회할 수 있습니다. 반면 피드의 활성화 상태를 바꾸는 것은 클러스터 관리자 역할만 할 수 있습니다. 역할별 권한은 계정 권한 일람표를 참고하세요.
로그프레소 CTI
로그프레소 소나를 설치하면 다음 6종의 로그프레소 CTI 피드가 등록됩니다. 목록에도 이 순서로 표시됩니다.
| 이름 | 식별자 | 유형 | 설명 |
|---|---|---|---|
| 로그프레소 CTI IP | logpresso_cti_ip | IP | 로그프레소 CTI 서비스에서 IP 침해 지표를 다운로드합니다. |
| 로그프레소 CTI DOMAIN | logpresso_cti_domain | DOMAIN | 로그프레소 CTI 서비스에서 도메인 침해 지표를 다운로드합니다. |
| 로그프레소 CTI URL | logpresso_cti_url | URL | 로그프레소 CTI 서비스에서 URL 침해 지표를 다운로드합니다. |
| 로그프레소 CTI MD5 | logpresso_cti_md5 | MD5 | 로그프레소 CTI 서비스에서 MD5 침해 지표를 다운로드합니다. |
| 로그프레소 CTI SHA1 | logpresso_cti_sha1 | SHA1 | 로그프레소 CTI 서비스에서 SHA1 침해 지표를 다운로드합니다. |
| 로그프레소 CTI SHA256 | logpresso_cti_sha256 | SHA256 | 로그프레소 CTI 서비스에서 SHA256 침해 지표를 다운로드합니다. |
식별자는 목록에 표시되지 않지만 피드를 가리키는 실제 이름입니다. 도구 모음의 검색이 대조하는 값이고, matchfeed 명령어의 name 옵션에 넣는 값이며, 목록 다운로드 파일에도 식별자 열로 들어갑니다.
로그프레소 CTI를 이용하려면,
- 로그프레소 CTI 피드는 구독 계약이 필요합니다. 유료 구독은 실시간 피드를, 무료 구독은 90일 지연된 피드를 제공합니다.
- 로그프레소 소나가 로그프레소 CTI 서비스(https://cti.logpresso.com)에 연결할 수 있도록 네트워크 보안 정책을 구성하세요. 앱이 제공하는 CTI 또한 서비스 제공자의 서비스 주소로 연결이 필요합니다.
- 로그프레소 CTI 서버에 대한 접속 프로파일을 설정하세요. 설정 방법은 접속 프로파일 설명서의 로그프레소 CTI 절을 참고하세요.
앱이 제공하는 CTI
로그프레소 CTI 말고도, 앱이 제공하는 CTI 피드를 함께 쓸 수 있습니다. 위협 인텔리전스를 제공하는 앱은 로그프레소 스토어의 CTI 앱 목록에서 확인하세요. 앱을 설치하면 그 앱이 등록한 CTI 피드가 위협 인텔리전스 목록에 함께 나타나며, 로그프레소 CTI 피드와 같은 방법으로 켜고 끕니다. 연동하기 전에 해당 CTI 서비스 사업자의 이용 조건과 서비스 주소를 확인하세요.
위협 인텔리전스 피드 조회/검색
정책 > 위협 인텔리전스에서 피드 목록을 조회하거나 검색할 수 있습니다. 목록에는 소나에 설치된 피드가 모두 표시되고, 열 머리글을 클릭해 정렬 기준을 바꿀 수는 없습니다. 한 페이지에 기본 15건을 표시하고, 페이지 크기는 목록 아래쪽의 선택 상자에서 바꿀 수 있습니다.
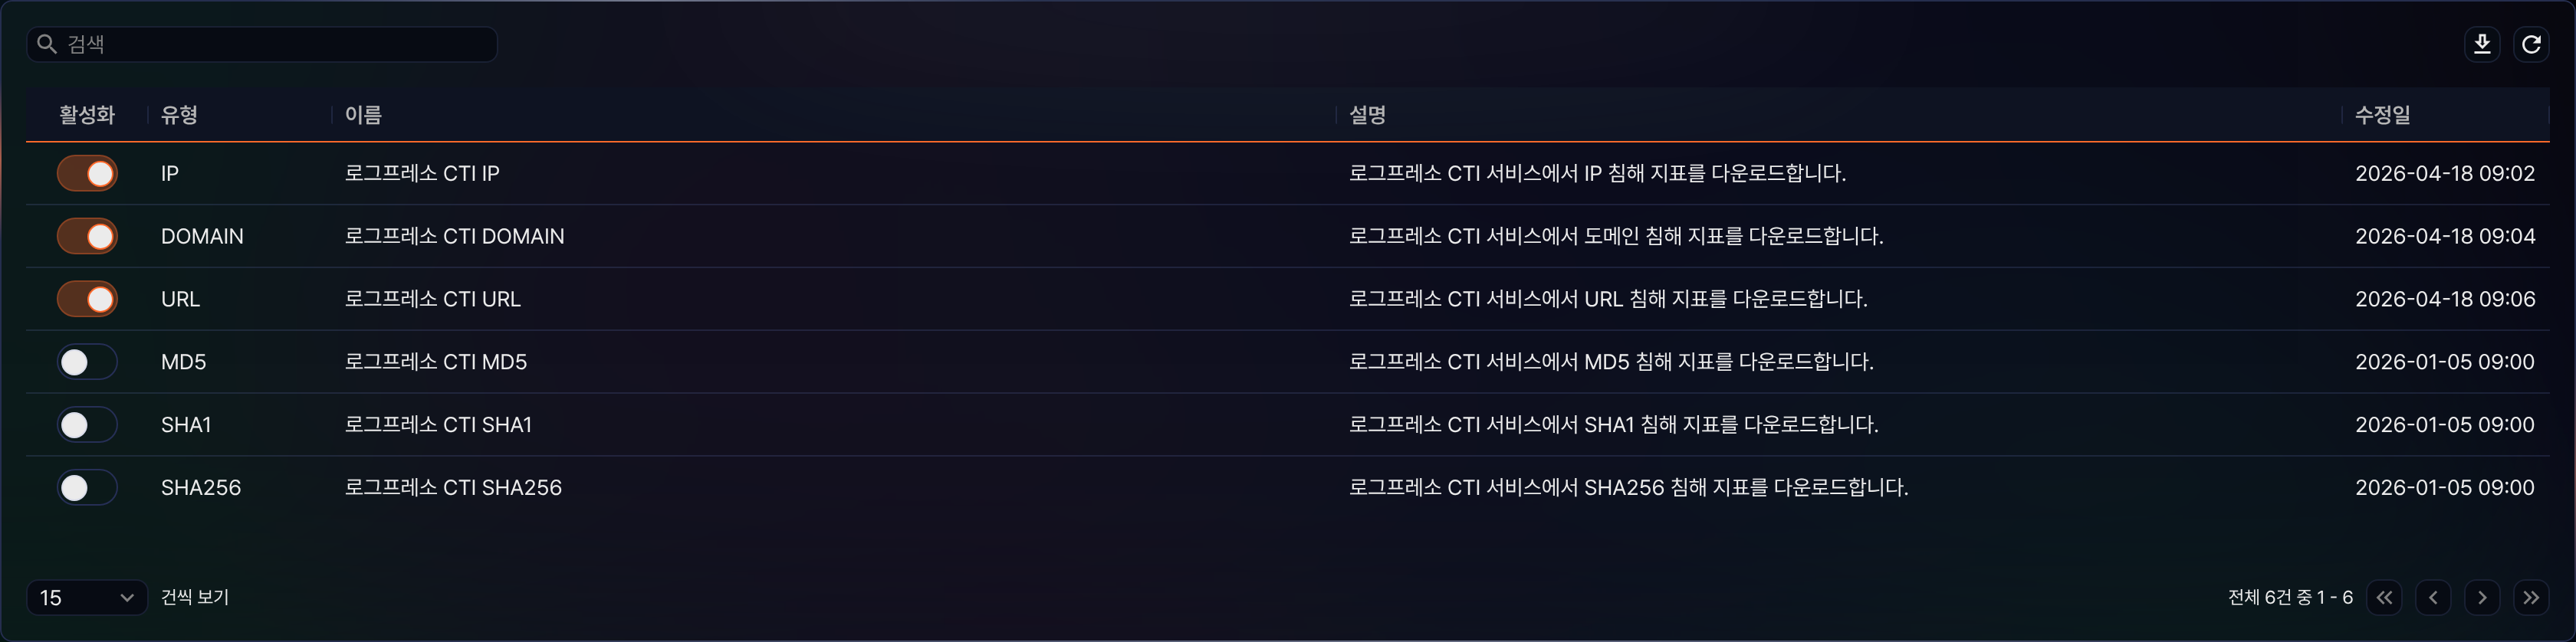
- 활성화: 피드를 대조에 사용할지 여부(
 : 사용함,
 : 사용하지 않음)
- 유형: 피드가 제공하는 침해 지표의 유형
- IP: 악성 IP 주소. 주로 공격자의 출발지나 명령 제어 서버를 식별하는 데 씁니다.
- DOMAIN: 악성 도메인 주소. 피싱 사이트나 악성코드 배포 사이트를 식별하는 데 씁니다.
- URL: 악성 웹 URL. 악성코드 배포나 피싱에 쓰이는 링크를 식별하는 데 씁니다.
- MD5, SHA1, SHA256: 파일 해시값. 파일 무결성 확인과 악성 파일 식별에 씁니다.
- 이름: 화면에 표시되는 피드 이름
- 설명: 피드에 대한 설명
- 수정일: 피드 설정이 마지막으로 바뀐 일시. 동기화가 성공할 때뿐 아니라 활성화 상태를 바꿀 때도 갱신됩니다. 설치한 뒤 한 번도 건드리지 않은 피드는 설치 시각 그대로입니다.
목록에서 특정 피드를 찾으려면 도구 모음의 검색 상자에 키워드를 입력하고 Enter 키를 누르세요.
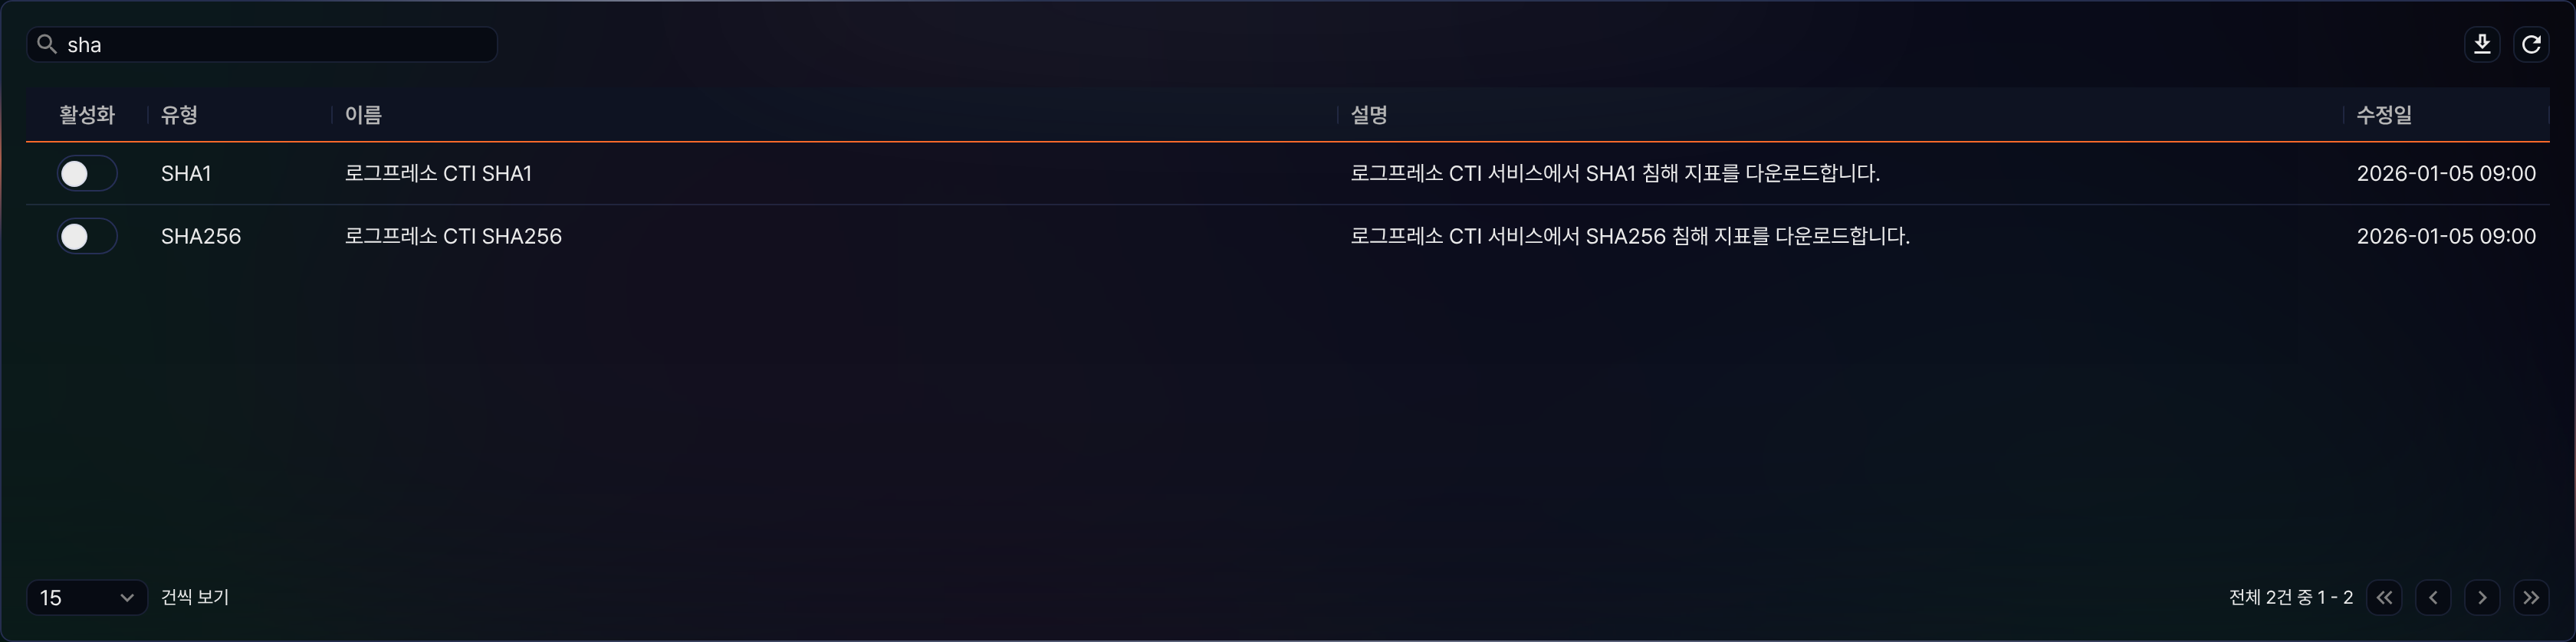
검색은 이름이나 설명이 아니라 화면에 표시되지 않는 식별자를 대조합니다. 부분 일치로 대조하고 대소문자를 가리지 않으며, 공백으로 구분해 여러 낱말을 입력하면 식별자가 모든 낱말을 포함해야 결과에 나옵니다. 예를 들어 sha로 검색하면 logpresso_cti_sha1과 logpresso_cti_sha256 두 건이 남지만, 화면에 보이는 로그프레소나 도메인으로 검색하면 결과가 없습니다.
위협 인텔리전스 활성화/비활성화
피드를 대조에 사용하려면 활성화 열의 토글을 클릭하세요. 사용하지 않을 피드는 토글을 꺼서 비활성화합니다. 별도의 저장 단계 없이 클릭 즉시 반영됩니다.
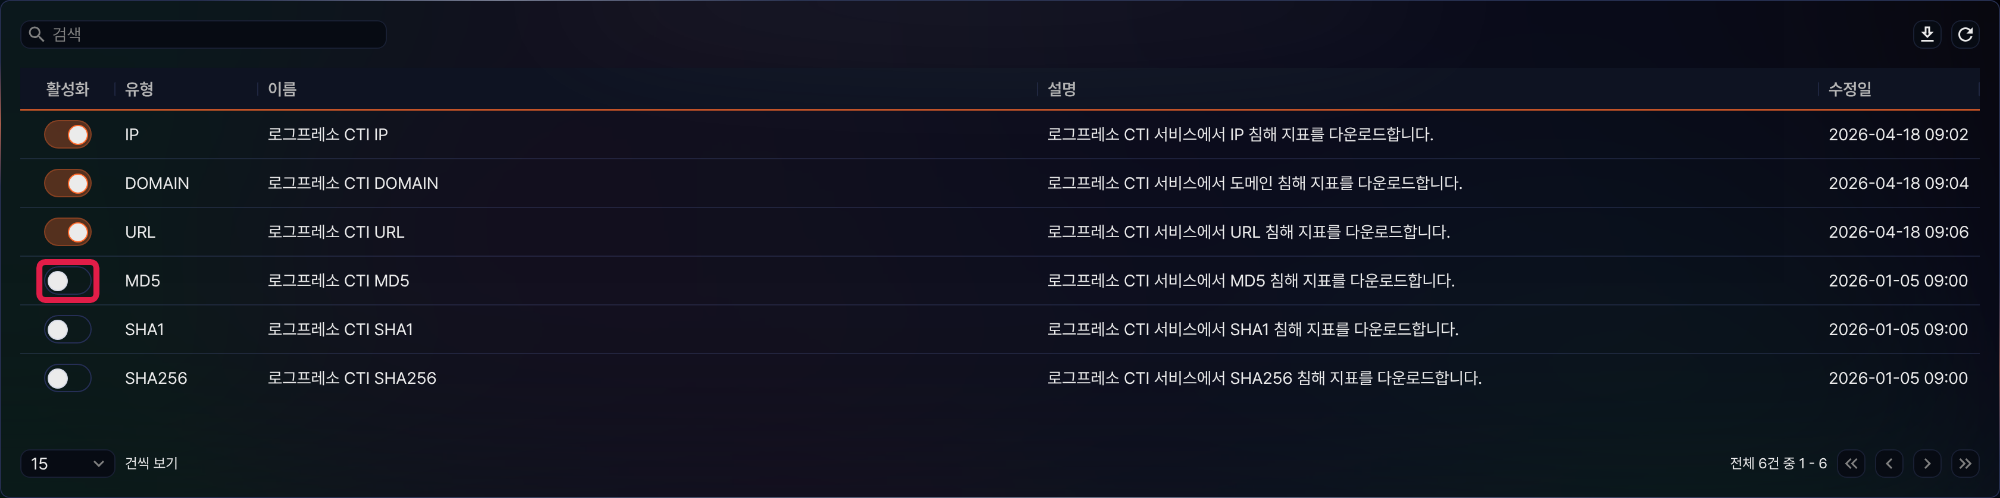
피드를 켜면 분석 노드가 로그프레소 CTI 서비스에서 침해 지표를 내려받고, 수집 노드가 그 지표를 가져와 대조용 데이터를 만듭니다. 피드를 끄면 새 지표를 더 내려받지 않습니다. 다만 그때까지 받아 둔 지표는 남아 있어 대조에 계속 쓰이므로, 끄는 것만으로 이미 쌓인 지표의 탐지가 멈추지는 않습니다.
목록 다운로드
피드 목록을 파일로 내려받으려면 도구 모음에서  를 클릭하세요.
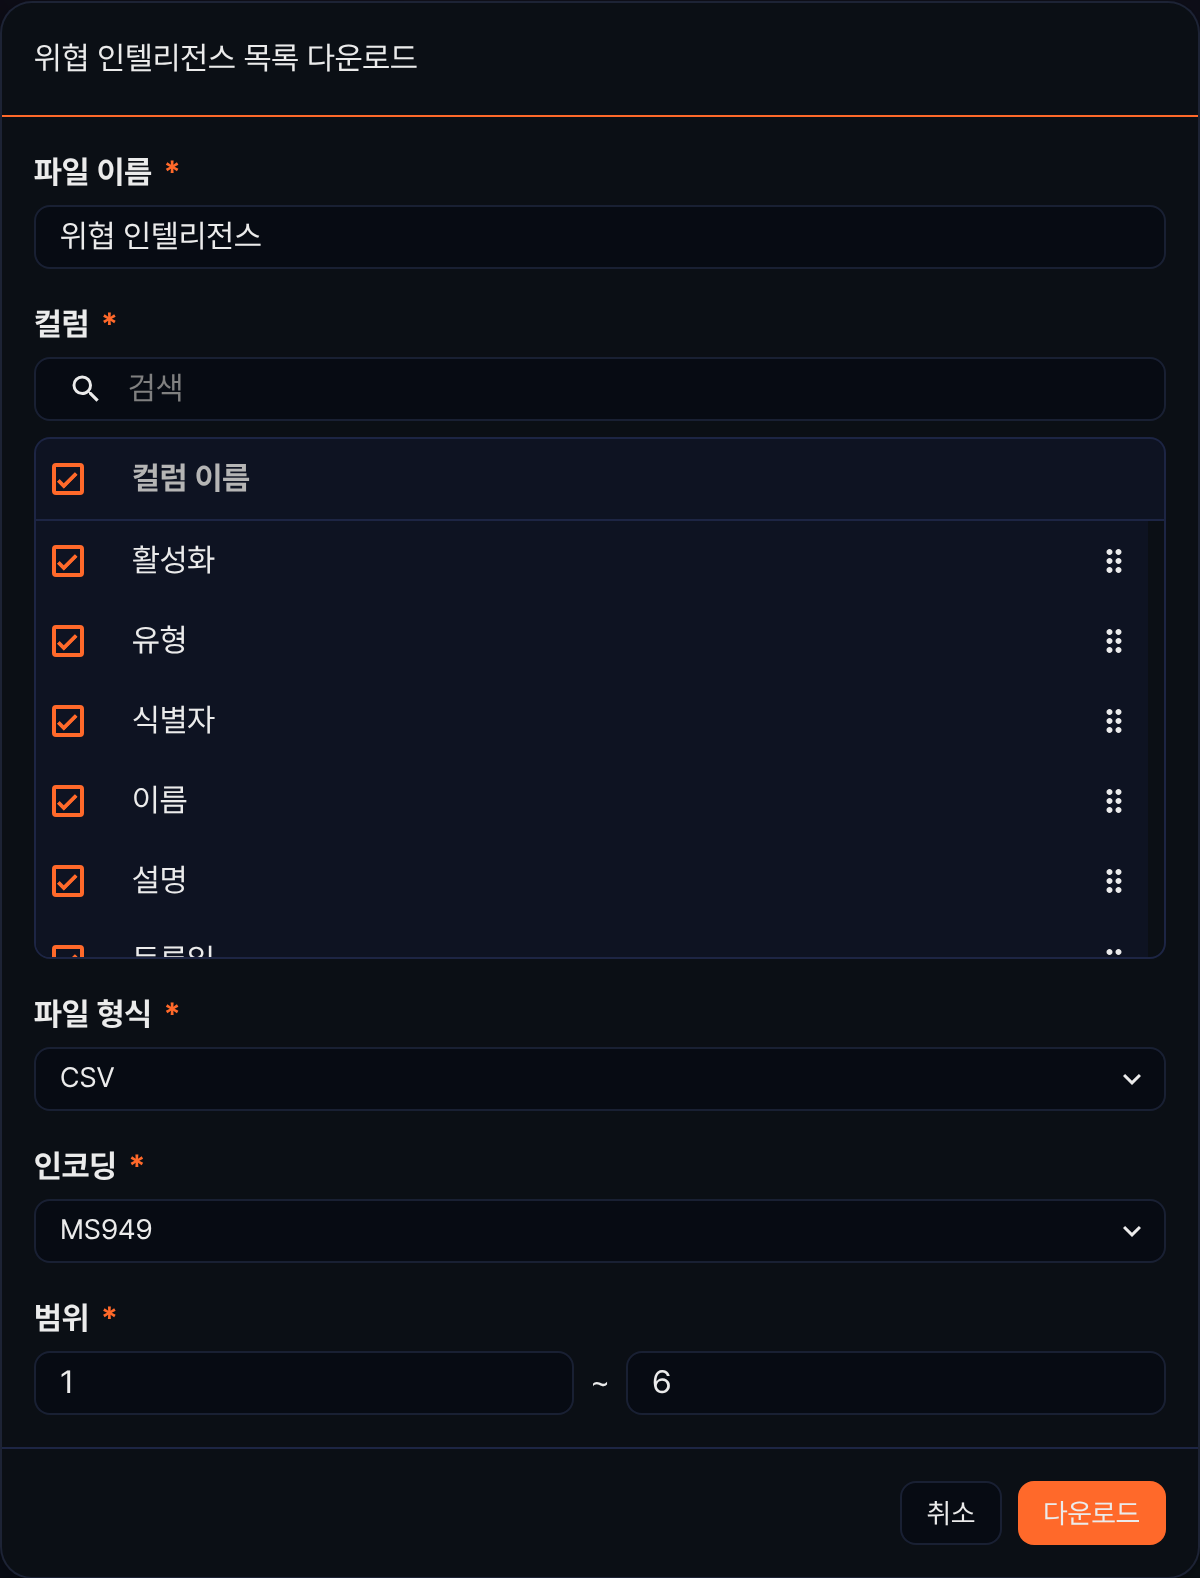
- 파일 이름: 내려받을 파일의 이름. 기본값은 위협 인텔리전스입니다.
- 컬럼: 파일에 포함할 열. 활성화, 유형, 식별자, 이름, 설명, 등록일, 업데이트 7개를 제공하며 기본적으로 모두 선택되어 있습니다. 목록 화면에 없는 식별자와 등록일도 포함됩니다. 항목을 끌어 순서를 바꿀 수 있습니다.
- 파일 형식: CSV, XML, Microsoft Word, HTML, JSON, PDF 중 선택
- 인코딩: 문자 인코딩. 파일 형식이 CSV나 JSON일 때만 표시됩니다.
- 범위: 내려받을 항목의 범위
목록 새로 고침
피드 목록을 최신 정보로 다시 조회하려면 도구 모음에서  을 클릭하세요.
위협 인텔리전스 활용
활성화한 피드는 탐지 시나리오와 쿼리에서 공통 참조 데이터로 활용할 수 있습니다.
시나리오 빌더
정책 > 실시간 탐지 또는 정책 > 배치 탐지에서 시나리오를 추가하거나 수정할 때, 시나리오 빌더의 룰로 위협 인텔리전스를 대조할 수 있습니다. 필드의 유형에 맞는 룰이 목록에 나타나며, 룰은 두 가지 형태입니다.
| 룰 | 매개변수 | 설명 |
|---|---|---|
| 유형이 평판 DB에 포함 | - | 그 유형의 피드 가운데 한 곳에라도 포함된 필드값을 걸러 냅니다. |
| 유형이 특정 평판 DB에 포함 | 평판 DB | 지정한 피드에 포함된 필드값을 걸러 냅니다. |
룰 이름의 앞부분은 필드 유형에 따라 바뀝니다. IP 필드에서는 IP 주소가 평판 DB에 포함, IP 주소가 특정 평판 DB에 포함이고, 나머지 유형에서는 DOMAIN이 평판 DB에 포함, SHA256이 특정 평판 DB에 포함처럼 유형 이름과 조사가 바뀝니다. 룰의 전체 목록과 다른 매개변수는 필드 유형별 룰 및 매개변수를 참고하세요.
다음은 세션 로그의 출발지IP 필드에 IP 주소가 특정 평판 DB에 포함 룰을 고른 모습입니다. 평판 DB 선택 목록에는 고른 필드와 유형이 같은 피드만 나타납니다.
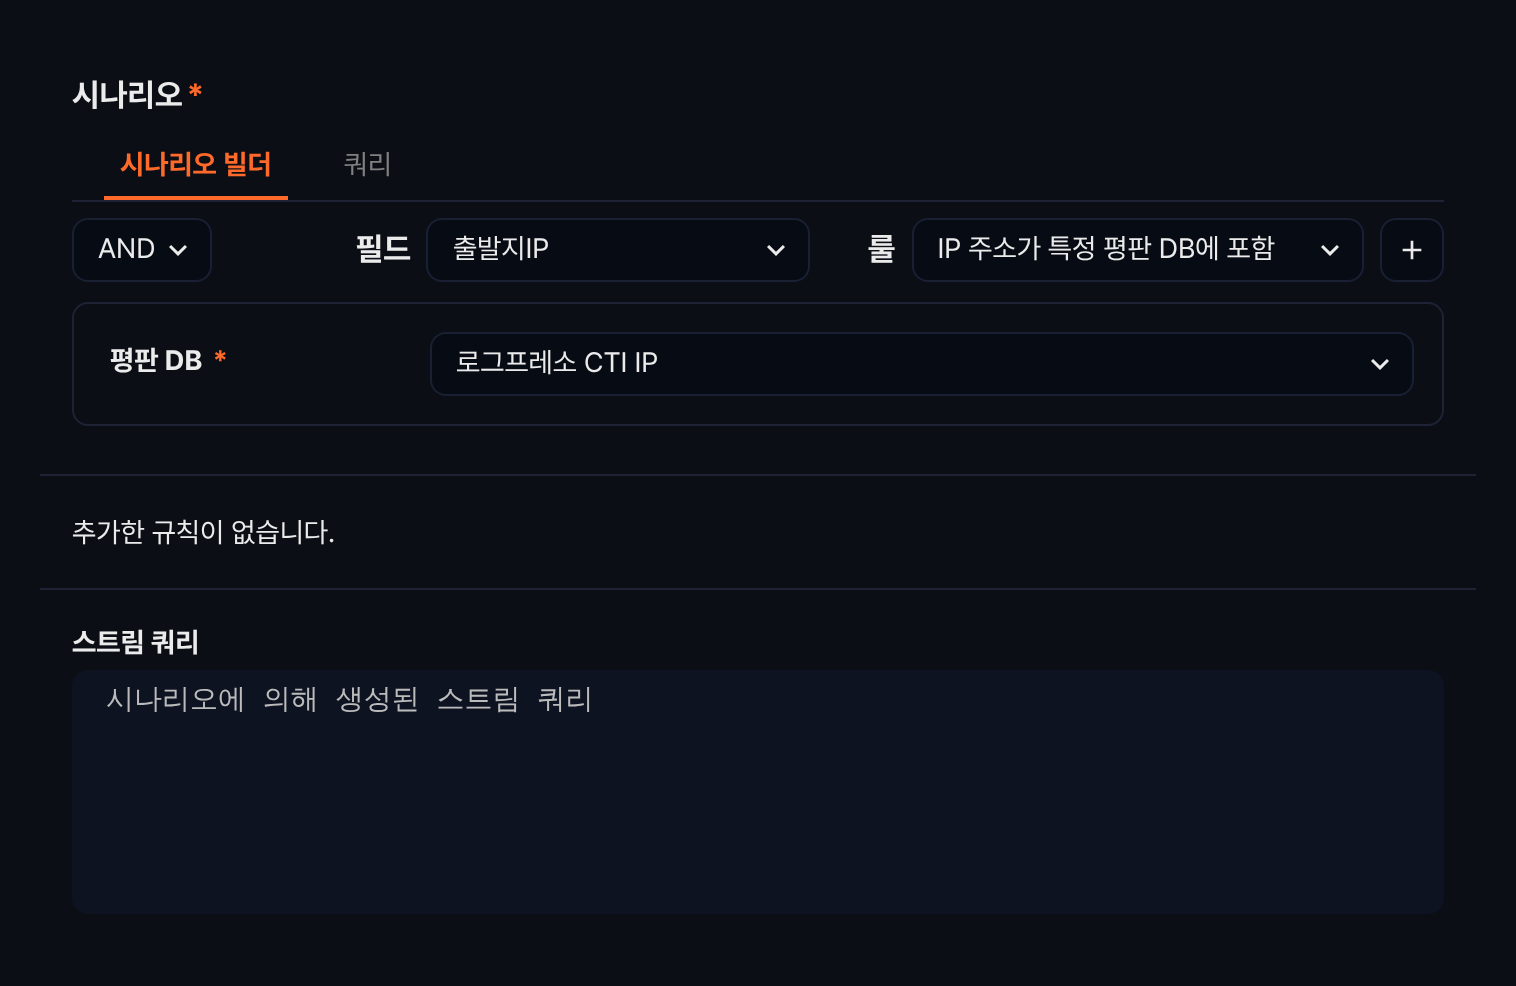
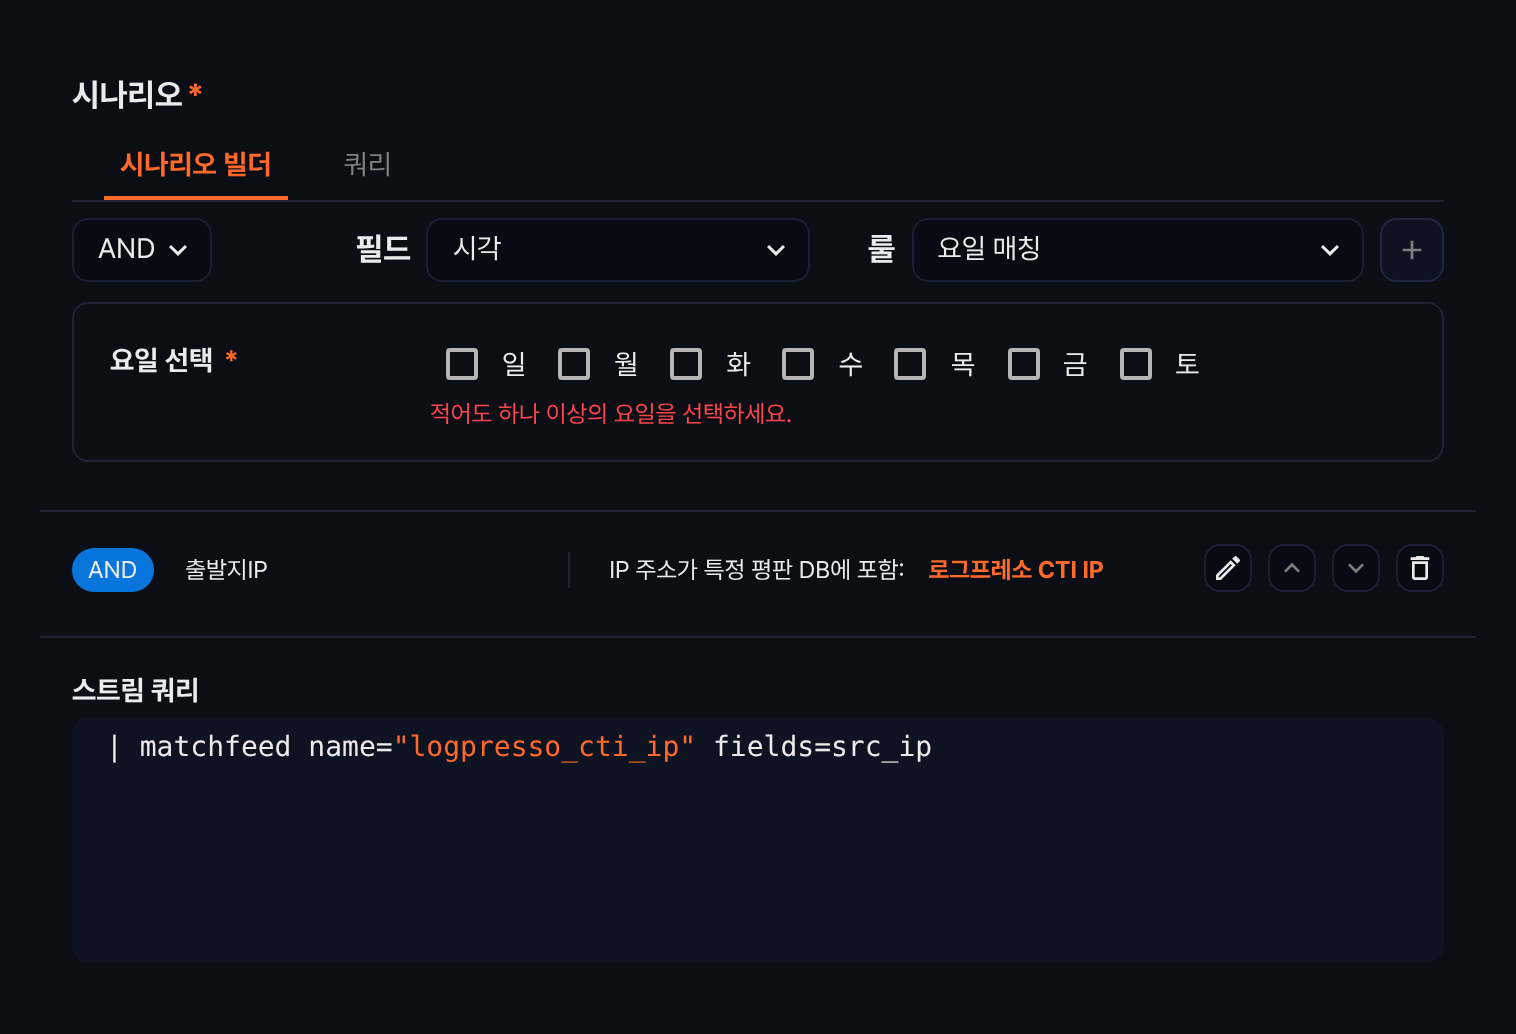
규칙을 등록하려면  을 클릭하세요. 아래쪽 스트림 쿼리에 대조 쿼리가 만들어지고, 쿼리에는 화면에 표시되는 이름이 아니라 피드의 식별자가 들어갑니다. 등록을 마치면 빌더 행은 기본값으로 되돌아가므로 다음 이미지의 윗부분에는 방금 고른 필드와 룰 대신 기본 룰이 보입니다.
쿼리
쿼리에서는 matchfeed 명령어나 matchfeed() 함수로 위협 인텔리전스를 대조합니다. 피드를 하나만 지정하려면 name 옵션에 식별자를, 유형이 같은 피드를 모두 대조하려면 type 옵션에 유형을 지정합니다. 쿼리를 입력할 수 있는 다른 기능에서도 같은 방식으로 피드를 참조할 수 있습니다.
table from=$("_from") to=$("_to") *:FW_FLOW | matchfeed name=logpresso_cti_ip fields=src_ip